製品セキュリティポリシー
製品セキュリティへの取り組み
株式会社不二越(以下「当社」といいます。)は、製品のサイバーセキュリティを重要な品質要素の一つと位置付けています。
近年、製造業を取り巻くサイバーセキュリティ上の脅威は高度化・多様化しており、ネットワーク接続機能を有する製品に対しても、設計・開発段階から適切なセキュリティ対策を講じることが求められています。
当社は、お客様に安全で信頼性の高い製品・サービスを提供するため、欧州サイバーレジリエンス法(Cyber Resilience Act:CRA)をはじめとする各国の法規制および国際規格IEC62443 の考え方を踏まえ、製品の企画、設計、開発、運用及び廃棄までの全ライフサイクルを通じたセキュリティ活動を推進します。
基本方針
- 設計段階からのセキュリティ確保
製品の企画、設計、開発および評価の各段階において、セキュリティの観点を取り入れるとともに、その取り組みを継続的に強化するよう努めます。 - リスクに応じたセキュリティ対策
製品に対する脅威分析およびリスク評価の実施に努め、その結果に基づいて適切なセキュリティ対策を講じることを目指します。 - 脆弱性管理
製品に関する脆弱性情報の収集・監視に努めるとともに、その内容を適切に評価し、必要な対策を実施するよう努めます。 - 供給網におけるセキュリティ確保
ソフトウェア部品や外部ライブラリを含むサプライチェーン全体におけるセキュリティの向上に取り組みます。 - 継続的な改善
法規制、業界標準および新たなサイバーセキュリティ上の脅威を踏まえ、製品セキュリティ活動の継続的な改善に取り組みます。
製品セキュリティ推進体制
当社は、製品の脆弱性への適切な対応およびセキュリティ品質の向上を目的として、製品セキュリティに関する組織体制の整備および継続的な強化を進めています。
また、製品セキュリティ上の問題への対応や脆弱性管理活動を推進するため、関係部門が連携し、迅速かつ適切な対応を行います。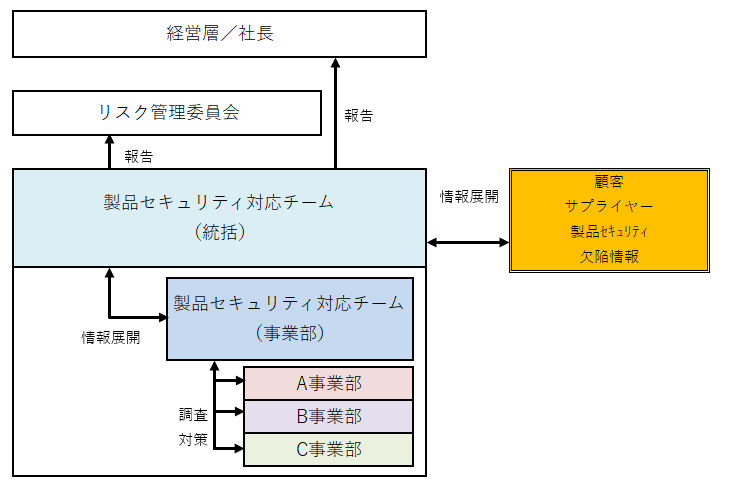
脆弱性情報の受付・公開方針
脆弱性情報の受付
当社製品に関する脆弱性を発見された場合は、下記窓口までご連絡ください。
ご連絡の際は、可能な範囲で以下の情報をご提供ください。
- ご利用国
- 対象製品名および型式
- 脆弱性の内容
- 再現手順
- 想定される影響
- 検証結果または参考資料
当社の対応
受領した情報について、当社は内容を確認し、必要に応じて追加情報の提供をお願いする場合があります。
脆弱性が確認された場合は、その影響度を評価したうえで、修正版ソフトウェア、回避策またはユーザーへのセキュリティ情報の通知等、適切な措置を講じます。
情報公開
お客様および社会への影響を慎重に検討した上で、開示が必要と判断した場合は、適切な手段を通じて、影響を受けるユーザー(または必要に応じてすべてのユーザー)に対し、脆弱性情報および対策情報を通知します。
なお、利用者保護の観点から、対策準備完了前の脆弱性情報の公開はお控えいただくようお願いいたします。
免責事項
当社は、提供いただいた脆弱性情報について誠実な対応に努めます。ただし、情報の内容や状況により、個別に回答できない場合があります。
当社は、製品セキュリティ向上のための脆弱性情報のご提供を歓迎します。なお、情報提供にあたっては、不正アクセスその他の法令に違反する方法による調査や検証は行わない ようお願いいたします。